Znalostný graf je spôsob, ako transformovať nespracované údaje na sieť významov. Umelá inteligencia (AI) je len taká dobrá ako dáta, ktorým rozumie.
Znalostný graf vychádza z umelej inteligencie v podniku. Poskytuje kontext a ukazuje, ako entity súvisia, na čom najviac záleží a ktoré vzory sú zmysluplné. To je dôvod, prečo sú znalostné grafy chrbtovou kosťou mnohých inteligentných aplikácií v súčasnosti.
Úloha znalostného grafu pri audite a analýze rizík
Znalostný graf funguje ako súčasť sémantickej údajovej vrstvy, ktorá odráža skutočné obchodné operácie. Robí to tak, že prepája dáta v oblakoch, systémoch a doménach a zároveň zachytáva vzťahy, ktoré im dávajú význam.
To, čo oddeľuje graf poznatkov, je jeho schopnosť vytvoriť sémantické znázornenie vašich údajov. Uznáva to ako súčasť širšieho ekosystému, oboznamuje s prehľadmi o rizikách dodávateľského reťazca, správaní zákazníkov alebo prevádzkových trendoch tým, že rozumie údajom a ukazuje, ako súvisí so všetkým ostatným.
Znalostný graf nie je zbierkou dezorganizovaných informácií - používa sa v sémantickom dátovom modeli nazývanom ontológia. Myslite na to ako na koncept na pochopenie vašich údajov.
V kontexte auditu možno takýto prístup využiť na prepojenie auditovaných objektov, procesov, hrozieb, zraniteľností, kontrol, opatrení a zistení. Analýza rizík sa musí opierať o súbor testov a kontrol, v ktorých naši špecialisti podrobne posúdia skutočný stav bezpečnosti a možnosť využitia zraniteľností systému.
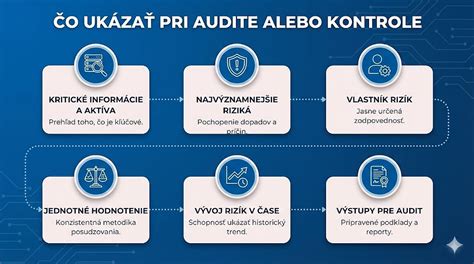
Analýza rizík informačnej bezpečnosti
Správne pochopenie existujúcich hrozieb a ich efektívne pokrytie vhodnými protiopatreniami je pre fungovanie spoločnosti kriticky dôležité. Správna identifikácia hrozieb, príprava protiopatrení a priebežné vyhodnocovanie ich efektívnosti poskytujú neoceniteľný nástroj zabezpečenia.
Analýza rizík informačnej bezpečnosti slúži na posúdenie súčasného stavu bezpečnosti a identifikáciu rizík, ktorým je váš systém vystavený. Cieľom analýzy rizík informačnej bezpečnosti je identifikovať a posúdiť riziká v oblasti ochrany informácií spoločnosti, zvyčajne z hľadiska dôvernosti, integrity a dostupnosti.
Identifikácia hrozieb, ako je únik údajov, zneužitie oprávnení, ľudské chyby atď.
Analýza rizík sa pokúša opísať realitu, ktorá však býva vzhľadom na svoju vysokú komplexnosť zjednodušovaná. Samozrejme, čím presnejšia je analýza rizík, tým náročnejšie bude jej zavedenie a udržiavanie aktuálnosti a výpovednej hodnoty.
Oblasti hodnotenia rizík
- Dôvernosť - posúdenie ochrany informácií pred neoprávneným prístupom.
- Integrita - posúdenie správnosti a nezmenenosti informácií.
- Dostupnosť - posúdenie dostupnosti informácií a systémov pre oprávnených používateľov.
- Hrozby - identifikácia úniku údajov, zneužitia oprávnení, ľudských chýb a ďalších ohrození.
- Zraniteľnosti - posúdenie možnosti využitia nedostatkov systému.
- Protiopatrenia - návrh opatrení na zníženie identifikovaných rizík.
Korytnačkový graf ako nástroj auditného hodnotenia
Logistický systém auditovanej organizácie je v rámci auditu dekomponovaný na štyri časti (obr. Prvky logistického systému zodpovedajú jednotlivým objektom v schéme logistických procesov (obr.
Spracovaná metodika bola testovaná na konkrétnom podniku. Syntetické výstupy v grafickej podobe znázorňujú obr. 3 a 4. Z obr. 3 je zrejmá celková úroveň skúmaného logistického systému, vrátane jeho štyroch základných častí. Každá časť je ďalej členená na čiastkové oblasti, ktorých vyhodnotenie ilustruje obr.
Korytnačkový graf môže pri audite slúžiť ako prehľadné znázornenie vzťahov medzi vstupmi, procesmi, výstupmi, zdrojmi, zodpovednosťami, meraniami a rizikami. Jeho význam spočíva v tom, že umožňuje posudzovať auditovaný proces ako vzájomne prepojený celok.
V grafickom zobrazení možno jednotlivé objekty auditu prepojiť s konkrétnymi hrozbami, kontrolami a navrhovanými opatreniami. Takéto prepojenie podporuje sledovanie toho, ktoré riziko súvisí s konkrétnym procesom, systémom alebo organizačnou časťou a akým spôsobom je pokryté.
Prvky návrhovej časti auditu
Návrhová časť auditu je formulovaná do podoby tzv.
- Opatrenia - jednoducho uplatniteľný pokyn či príkaz v rámci existujúcich riadiacich štruktúr nevyžadujúci žiadne finančné nároky.
- Úloha - samostatne riešiteľná úloha (napr.
Takéto členenie umožňuje rozlíšiť bezprostredne uplatniteľné opatrenia od samostatne riešiteľných úloh. Pri hodnotení rizík je možné jednotlivé návrhy priradiť k zisteniam, procesom a oblastiam, ktorých sa týkajú.
Prepojenie údajov v audite
Znalostný graf môže zjednotiť dáta zákazníka naprieč systémami marketingu, predaja, služieb a podpory. Namiesto umlčaných záznamov získavajú organizácie jeden, kontextovo bohatý pohľad na každú interakciu so zákazníkom.
Pre audit je dôležité, že rovnaký princíp možno použiť pri prepájaní údajov z rôznych systémov, procesov a organizačných domén. Znalostný graf poskytuje najväčšiu hodnotu, keď je súčasťou širšieho dátového ekosystému. Pripojením vedomostného grafu k tejto základni môžu podniky zabezpečiť, aby boli analýzy vždy k dispozícii bez ohľadu na to, kde sa údaje nachádzajú.
Pre analytikov a podnikových používateľov uľahčujú znalostné grafy navigáciu v komplexných dátových infraštruktúrach.
Vzorové vzťahy medzi údajmi môžu odhaliť súvislosti, ktoré by pri samostatnom posudzovaní jednotlivých záznamov zostali skryté. Vzory podvodov a rizík často spočívajú vo vzťahoch medzi ľuďmi, transakciami a účtami.
Dodávateľské reťazce zahŕňajú nespočetné množstvo dodávateľov, produktov, logistických partnerov, skladov a vzťahy medzi nimi. Tento spôsob prepojenia je relevantný aj pri audite logistického systému, pretože umožňuje sledovať vzťahy medzi jeho jednotlivými časťami a čiastkovými oblasťami.
Úloha ontológie a vektorových databáz
Znalostný graf nie je zbierkou dezorganizovaných informácií - používa sa v sémantickom dátovom modeli nazývanom ontológia. Myslite na to ako na koncept na pochopenie vašich údajov.
Ontológia poskytuje rámec, v ktorom možno pomenovať auditované objekty, procesy, hrozby, riziká, kontroly a opatrenia a následne určiť vzťahy medzi nimi. Znalostný graf tak nevytvára iba zoznam údajov, ale sémantické znázornenie ich významu a vzájomných väzieb.
Vektorové databázy pomáhajú umelej inteligencii nájsť podobné veci, ako je identifikácia podobných dokumentov, produktov alebo obrázkov založených na matematických vloženiach.
Rýchle zadávanie dotazov na komplexné otázky bez toho, aby ste potrebovali komplexné SQL alebo kódovanie.
Prínosy pre audit a riadenie rizík
- Správne pochopenie existujúcich hrozieb a ich efektívne pokrytie vhodnými protiopatreniami.
- Správna identifikácia hrozieb, príprava protiopatrení a priebežné vyhodnocovanie ich efektívnosti.
- Posúdenie súčasného stavu bezpečnosti a identifikácia rizík, ktorým je systém vystavený.
- Hodnotenie rizík z hľadiska dôvernosti, integrity a dostupnosti.
- Prepojenie údajov v oblakoch, systémoch a doménach.
- Navigácia v komplexných dátových infraštruktúrach.
- Sprístupnenie analýz bez ohľadu na to, kde sa údaje nachádzajú.
- Grafické znázornenie celkovej úrovne skúmaného logistického systému a jeho základných častí.
Spojením správania zákazníkov, histórie nákupov a atribútov produktov umožňujú znalostné grafy hyperpersonalizované odporúčania v reálnom čase.
Pri audite je však rozhodujúce využitie kontextu a vzťahov medzi auditovanými objektmi. Grafické výstupy môžu podporiť identifikáciu oblastí s vyššou mierou rizika, kontrolných väzieb a úloh potrebných na nápravu zisteného stavu.
Normatívne východiská analýzy rizík
| Norma | Oblasť |
|---|---|
| STN ISO/IEC 27005 | Informačné technológie. Bezpečnostné metódy. |
| STN EN ISO/IEC 27002 | Informačné technológie. Bezpečnostné metódy. Pravidlá dobrej praxe manažérstva informačnej bezpečnosti. |
| STN EN ISO/IEC 27001 | Informačné technológie. Bezpečnostné metódy. |
Na základe dlhodobých skúseností s hodnotením a pokrývaním rizík na širokom spektre aplikácií a systémov vrátane použitia medzinárodne uznávaných postupov a normatívnych predpisov ponúkame služby posúdenia hrozieb pôsobiacich na konkrétny systém a navrhneme vám optimálne zabezpečenie voči týmto hrozbám.
Postup využitia korytnačkového grafu
- Dekompozícia auditovaného systému. Logistický systém auditovanej organizácie je v rámci auditu dekomponovaný na štyri časti.
- Identifikácia čiastkových oblastí. Každá časť je ďalej členená na čiastkové oblasti.
- Určenie hrozieb a zraniteľností. Analýza rizík sa opiera o súbor testov a kontrol, ktoré posudzujú skutočný stav bezpečnosti a možnosť využitia zraniteľností systému.
- Prepojenie rizík s procesmi a objektmi. Znalostný graf prepája dáta v systémoch a doménach a zachytáva vzťahy, ktoré im dávajú význam.
- Vyhodnotenie stavu. Syntetické výstupy v grafickej podobe znázorňujú celkovú úroveň skúmaného logistického systému vrátane jeho štyroch základných častí.
- Návrh opatrení a úloh. Návrhová časť auditu je formulovaná do podoby opatrení a úloh.
- Priebežné vyhodnocovanie. Správna identifikácia hrozieb, príprava protiopatrení a priebežné vyhodnocovanie ich efektívnosti poskytujú neoceniteľný nástroj zabezpečenia.
Možnosti realizácie
Riešenie môže mať podobu komplexnej dodávky, poradenstva v tejto oblasti alebo môžeme realizovať len určitú časť dodávky.
Poradenstvo
Poradíme vám a odporučíme možnosti riešenia analýzy rizík, prediskutujeme návrhy oboch strán, ale realizáciu necháme na vás.
Znalostný graf poskytuje najväčšiu hodnotu, keď je súčasťou širšieho dátového ekosystému. V audite môže prepájať údaje, vzťahy, testy, kontroly, zistenia, riziká a návrhy opatrení do jedného kontextovo bohatého pohľadu.
tags: #korytnacka #graf #pre #stanovenie #rizik #pri